O que é
Além das jails globais do servidor, cada site WordPress tem jails específicas que você ativa na aba Segurança do site. Elas fecham o cerco contra os ataques típicos de WordPress.
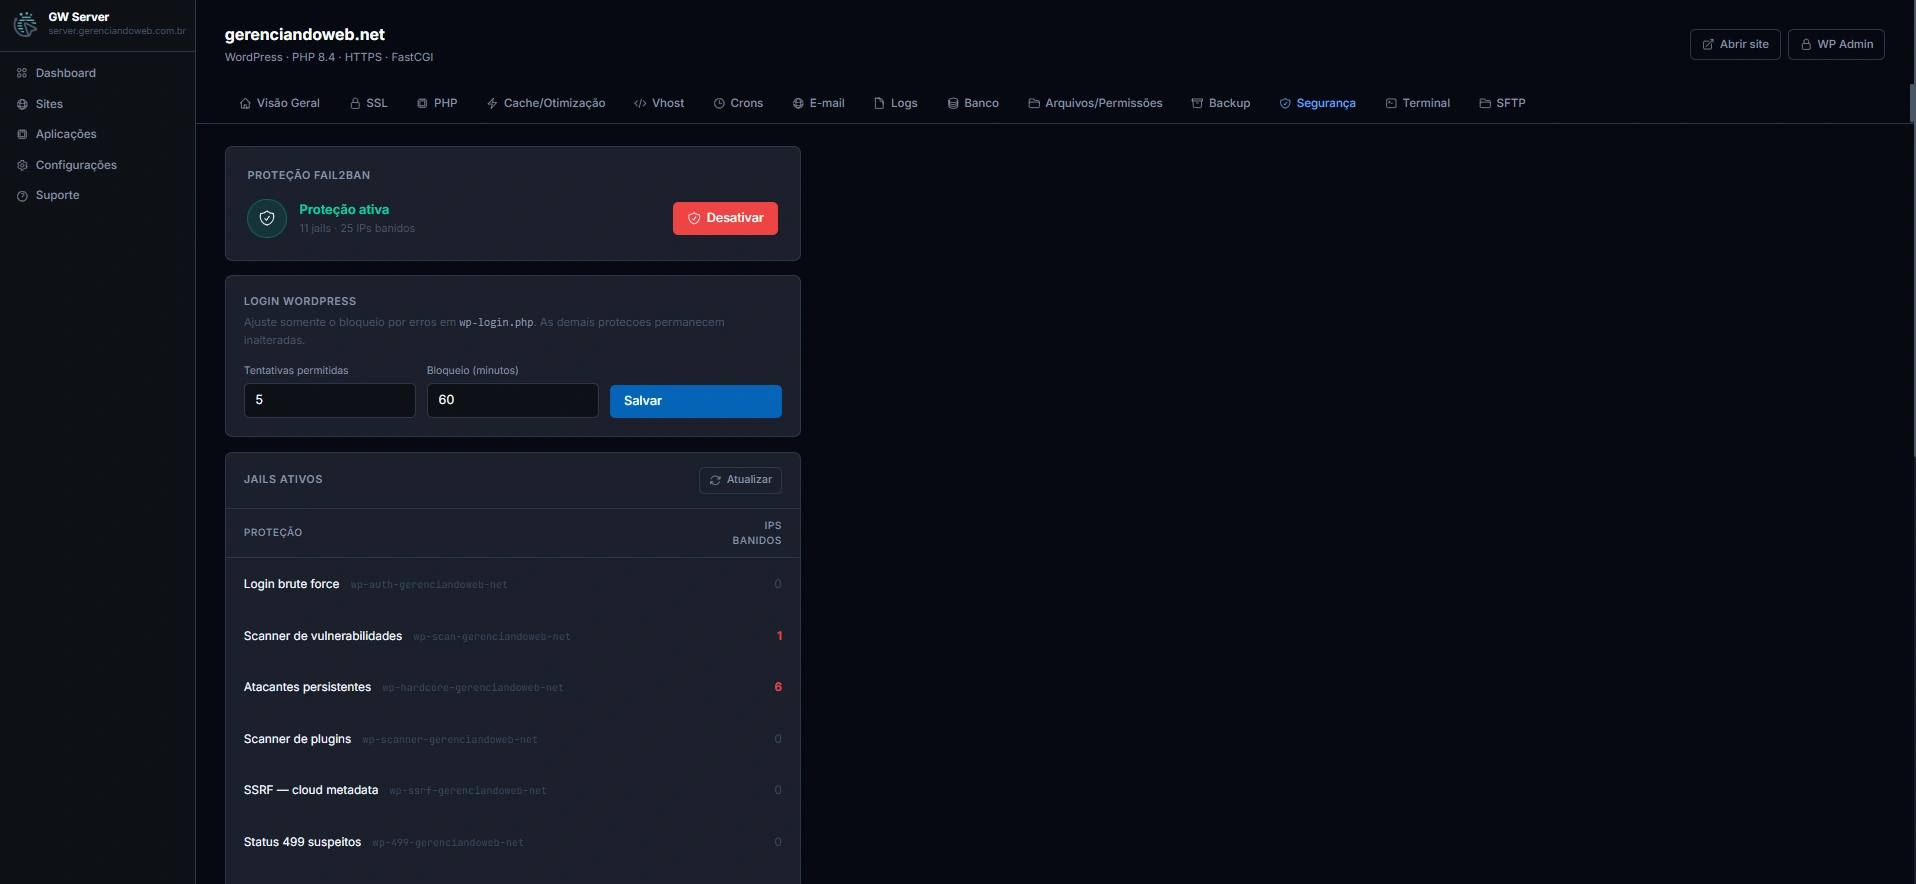
Ativando as jails do WordPress
Sites WordPress e Mautic criados pelo painel já nascem com a proteção ligada. Confira a aba Segurança nos sites que chegaram por restauração ou migração, e nos que alguém desligou: sem a proteção, aquele site não está protegido pelas jails de WordPress.
Ao ativar, o fail2ban já consulta os logs e bane na hora os IPs que já estavam atacando. As proteções incluem:
- Login brute force: bane quem excede o limite de tentativas na tela de login do WordPress.
- Scan de plugins e arquivos: identifica quem vasculha arquivos de plugins e áreas vulneráveis.
- Atacantes persistentes: os que buscam
.enve caminhos inexistentes. - Scanners em geral.
- Flood: um mesmo IP pedindo mais de 600 páginas em um minuto, o padrão de robôs que copiam o site inteiro e de ataques de volume. Um visitante de verdade não passa de algumas dezenas de páginas por minuto, e o Google fica abaixo de cem.
Ajustando o limite de tentativas de login
O padrão é 5 tentativas erradas → bloqueio de 60 minutos. Para sites onde o usuário erra login com frequência (área de membros, e-commerce), esse valor pode ser baixo, e é o único que o painel deixa você personalizar:
- Na aba Segurança, ajuste o número de tentativas e o tempo de bloqueio.
- Por exemplo: 20 tentativas → bloqueio de 15 minutos, para uma área de membros movimentada.
Atenção em testes de carga
Com a proteção ligada, o fail2ban bloqueia o próprio teste de carga: para ele, milhares de páginas em um minuto vindas de poucos IPs são um ataque de flood. Antes de começar o teste de carga, clique em Desativar na aba Segurança do site e, ao terminar, em Ativar proteção de novo.
Limites de memória
Ainda na preparação de segurança, você pode ajustar os limites de memória do WordPress (no
wp-config.php): WP_MEMORY_LIMIT (uso público) e WP_MAX_MEMORY_LIMIT (administração). O GW
Server já define bons valores; ajuste só se o servidor comportar. Ver
Arquivos e permissões.
Bloqueio de execução em uploads
A pasta uploads é onde o WordPress guarda as imagens e os arquivos enviados, e é justamente por
ela que um invasor tenta subir um arquivo PHP disfarçado para tomar o site. O GW Server impede
que qualquer PHP seja executado ali: mesmo que o arquivo chegue à pasta, ele não roda.
Essa proteção vem ligada por padrão em todo site WordPress, sem você precisar fazer nada.
